Ciberseguridad para estudios: cinco cosas antes de pensar en la sexta
Un estudio jurídico guarda material que vale más que el del estudio. Qué proteger primero, en orden de riesgo real.
Un estudio jurídico es un blanco raro: no tiene dinero adentro, pero tiene información de gente que sí lo tiene. Estrategia procesal, conflictos societarios, acuerdos que todavía no se firmaron, datos de salud, denuncias. Material que a veces vale más para un tercero que para el propio cliente.
Y casi siempre está protegido por una contraseña que también se usa en otros tres lugares.
El orden importa más que la lista
Toda guía de seguridad tiene veinte puntos, y el problema de veinte puntos es que no se hace ninguno. Estos cinco cubren la enorme mayoría de lo que pasa de verdad, y están en orden de riesgo.
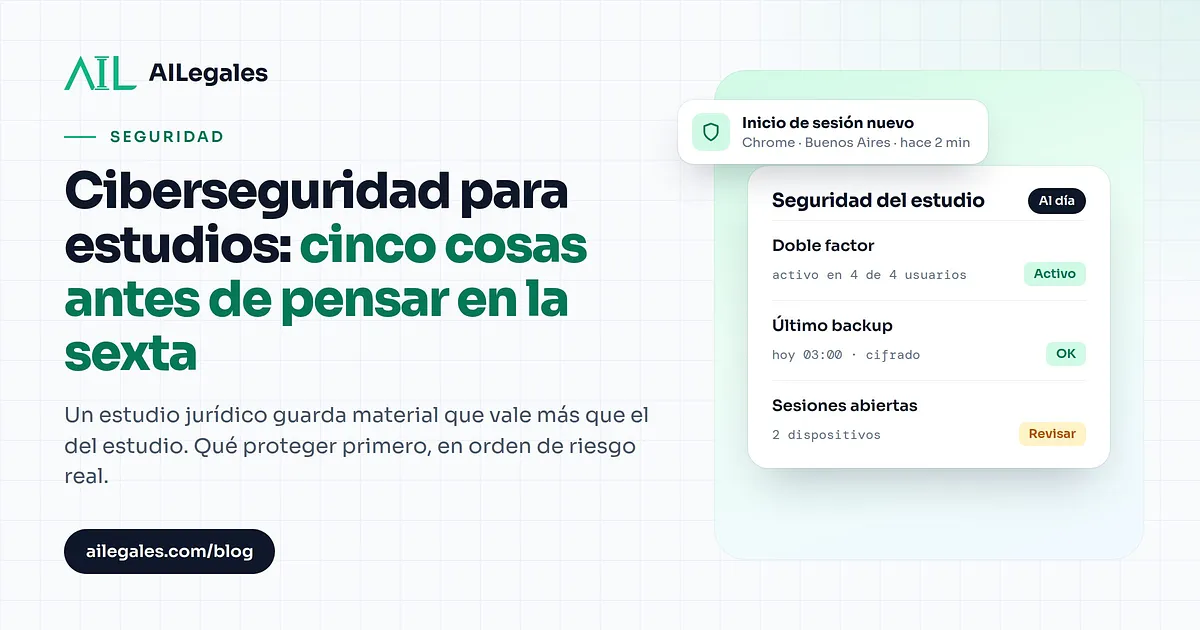
1. Segundo factor en el mail
Si un atacante entra a tu casilla, entra a todo lo demás: los "olvidé mi contraseña" del resto de los servicios llegan ahí. El mail no es una cuenta más, es la llave del llavero.
Es lo más barato y lo que más riesgo saca. Si vas a hacer una sola cosa de esta lista, es esta.
2. Contraseñas distintas, guardadas en algún lado
La razón por la que se repiten contraseñas es que nadie puede recordar cuarenta. La solución no es esforzarse más: es un gestor de contraseñas, que además resuelve el problema de "qué pasa cuando se va la persona que tenía los accesos".
3. Backup que alguien probó restaurar
Un backup que nunca se restauró no es un backup: es una carpeta. La prueba es sencilla y molesta —bajar un archivo de hace tres meses y abrirlo— y es la única forma de saber si funciona.
Y tiene que haber una copia que el ransomware no pueda alcanzar: si el disco de backup está conectado a la misma máquina, se cifra junto con todo lo demás.
4. Sacar los accesos de quien se fue
Pasantes, empleados, el que ayudó con un caso puntual. Es la falla más aburrida y la más común: nadie ataca nada, simplemente el acceso quedó abierto años.
Una revisión de accesos cada seis meses, con una lista escrita, alcanza.
5. Saber a quién llamar
Si mañana te cifran los archivos, ¿a quién llamás? Si la respuesta es "no sé", ese es el agujero — no el antivirus. Tener el teléfono de alguien que sepa, anotado en un lugar que no sea la computadora afectada, es parte del plan.
Buscá jurisprudencia, seguí tus expedientes y redactá con IA
Más de 700.000 sentencias de toda la Argentina, tus causas del PJN, EJE, MEV, SIMP, SISFE, Kayen, Chaco y SRT sincronizadas, y escritos completos en el formato de tu estudio.
Lo que esto tiene de particular en un estudio
El deber de confidencialidad no distingue soportes. Un incidente que expone documentos de clientes es un problema profesional antes que técnico, y por eso la decisión de qué se guarda —y por cuánto tiempo— es tan importante como cómo se protege.
La pregunta más útil no es "¿estamos seguros?" sino "¿qué pasa si esto se filtra?". Hecha carpeta por carpeta, esa pregunta ordena sola las prioridades: hay material cuya filtración es un mal rato y material cuya filtración es el fin de una relación profesional.
Lo que no hace falta
No hace falta una consultora ni una auditoría para empezar. Los cinco puntos de arriba se hacen en una tarde y sacan más riesgo que cualquier producto que puedas comprar.
Preguntas frecuentes
¿Cuál es la medida más importante para proteger un estudio jurídico?
El segundo factor de autenticación en el mail, porque si alguien entra a tu casilla puede llegar a todas tus otras cuentas a través de los "olvidé mi contraseña". Es lo más barato de implementar y lo que más riesgo reduce.
¿Cómo evito reutilizar la misma contraseña en varios servicios?
Usando un gestor de contraseñas, porque nadie puede recordar contraseñas distintas para cuarenta cuentas. Además, resuelve el problema de qué pasa cuando se va la persona que tenía los accesos.
¿Cómo sé si mis backups realmente sirven?
Probando restaurar un archivo de hace unos meses y abrirlo; un backup que nunca se restauró no está comprobado. Conviene además tener una copia que el ransomware no pueda alcanzar, porque si el disco de backup está conectado a la misma máquina se cifra junto con todo lo demás.
¿Qué hago con los accesos de pasantes o empleados que ya no trabajan en el estudio?
Revisarlos cada seis meses con una lista escrita, porque la falla más común es que el acceso de quien se fue quedó abierto durante años. Con esa revisión periódica alcanza para cubrir el problema.